Keď hacker „zakúri“ v mrazničke: Ako nedávne útoky v Európe odhalili slabinu chladiacich systémov a ako LogHub chráni vaše zásoby.
Kybernetická bezpečnosť sa dlhé roky spájala najmä s ochranou dát, faktúr či bankových účtov. Udalosti z jesene 2026 však celému európskemu trhu ukázali novú, oveľa hmatateľnejšiu hrozbu: útočníci už nepotrebujú ukradnúť databázu, aby spôsobili škody za milióny eur. Stačí im na diaľku manipulovať s chladiacimi a mraziacimi boxami.
V októbri a začiatkom novembra 2026 zasiahli Európu dve vlny koordinovaných kybernetických útokov, ktoré ochromili chladiace systémy vo viac než 350 predajniach a logistických uzloch vo Francúzsku, Belgicku, Švédsku a Estónsku. Zasiahnuté boli nielen veľké potravinové reťazce ako Carrefour, E. Leclerc či Coop, ale podľa zistení aj krvná banka vo Francúzsku.
Pre nás v LogHube ide o jasný dôkaz toho, prečo budujeme monitoring teplôt na princípe úplnej nezávislosti. Pozrime sa na to, čo sa v Európe stalo a prečo rovnaký scenár u našich zákazníkov nespôsobí katastrofu.
Čo sa v Európe vlastne stalo?
Útočníci sa tentoraz nezamerali na pokladničné systémy ani zákaznícke dáta. Cieľom boli operačné technológie (OT) a IoT riadiace jednotky chladenia spravované na diaľku:
- Vzdialená sabotáž: Cez zraniteľnosti v pripojení útočníci zmenili nastavenia teplôt a manuálne spustili režim núteného odmrazovania (forced defrost).
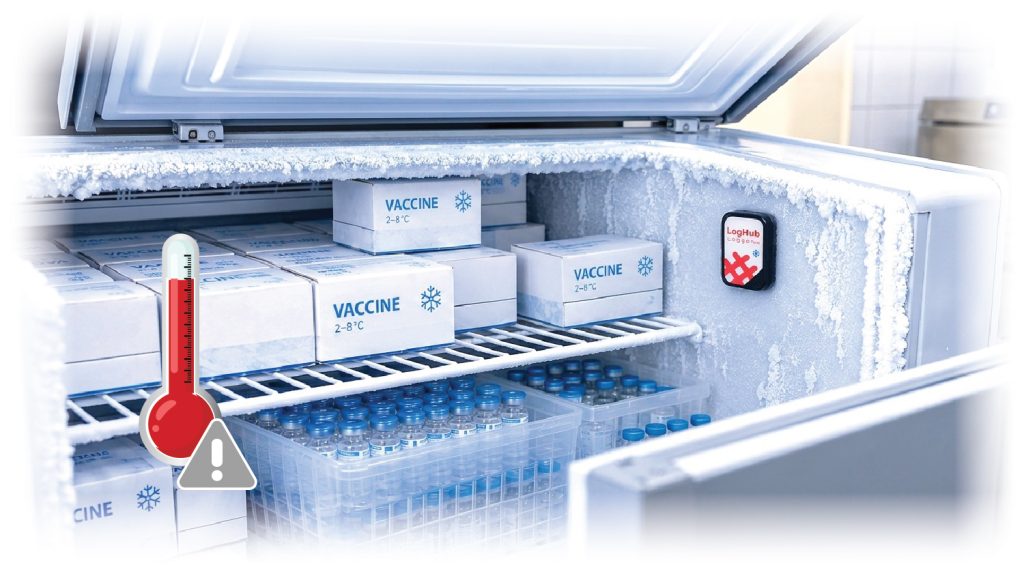
- Extrémny nárast teplôt: V mraziacich a chladiacich boxoch teplota v priebehu niekoľkých hodín vystúpila z mínusových hodnôt až na 30 °C až 50 °C.
- Tiché obídenie alarmov: Keďže napadnutá riadiaca jednotka vyhodnotila stav ako bežný cyklus odmrazovania, lokálne bezpečnostné alarmy v mnohých prevádzkach vôbec nezareagovali. Zamestnanci zistili problém až vtedy, keď bolo neskoro – pri fyzickej kontrole znehodnoteného tovaru.
Okrem miliónových škôd na potravinách vyvolal incident obrovský rozruch v zdravotníctve a farmácii. Rovnaké IoT ovládače sa totiž používajú aj v nemocniciach, lekárňach a skladoch pre vakcíny, biologické lieky či krvné zásoby.
LogHub funguje ako posledná záchranná brzda
LogHub nie je antivírus ani firewall – nezabráni samotnému hackerskému prieniku do firemnej siete alebo k dodávateľovi chladiacej techniky. Funguje však ako nezávislá posledná záchranná brzda, ktorá v kritickom momente ochráni váš fyzický majetok.
Prečo útok ako z jesene 2026 u zákazníkov LogHubu neprejde bez povšimnutia?
1. Úplná izolácia od chladiacej techniky
Snímače LogHub nie sú prepojené s riadiacou jednotkou chladničky ani so systémom riadenia budovy. Keď útočník ovládne chladenie alebo v ňom na diaľku vypne alarmy, náš systém beží ďalej bez akéhokoľvek zásahu. Hacker ho nedokáže deaktivovať ani oklamať režimom odmrazovania.
2. Odolnosť voči výpadku internetu aj elektriny
Ak firmu zasiahne vírus, ktorý zašifruje lokálne servery alebo zhodí Wi-Fi sieť, LogHub dátová brána automaticky komunikuje cez záložnú SIM kartu a posiela dáta priamo do cloudu. Celý systém vrátane centrálnej jednotky a bezdrôtových snímačov je navyše napájaný z batérií, takže meria a odosiela dáta aj vtedy, keď útočníci alebo porucha odpoja elektrinu v celom objekte.
3. Okamžité varovanie aj pri nenápadnej manipulácii
Útočníci nemusia chladenie vypnúť nárazovo – niekedy stačí posunúť cieľovú teplotu o 2 až 3 stupne, aby sa lieky alebo citlivé suroviny potichu znehodnotili. V LogHube si nastavíte presné tolerančné limity. Len čo teplota vybočí z normy, systém okamžite odošle výstrahu:
- odosiela SMS, e-mail a push notifikácie v noci, cez víkend aj počas sviatkov,
- opakovane notifikuje aj viacerých zodpovedných pracovníkov súčasne.
Personál tak získa kritický čas presunúť zásoby do záložných boxov skôr, než vznikne škoda.
4. Nepriestrelné dáta pre poisťovňu, hygienu aj minimalizáciu strát
V napadnutých riadiacich jednotkách dokážu hackeri vymazať lokálnu históriu teplôt. LogHub uchováva nemennú časovú os v cloude, ktorá slúži ako kľúčový dôkaz pre poistné plnenie aj kontrolné orgány. Zároveň vďaka detailným grafom presne vidíte, či teplota stúpla len v jednom konkrétnom boxe alebo v celom sklade a na ako dlho – nemusíte tak preventívne likvidovať nepoškodený tovar či drahé liečivá.
5. Kontrola aj po reštarte IT systémov
Keď po kybernetickom útoku IT oddelenie obnovuje systémy zo záloh, často dôjde k nechcenému resetu nastavení chladenia na výrobné hodnoty. LogHub vás okamžite upozorní, ak chladnička po opätovnom nabehnutí nechladí na správnu cieľovú teplotu.
Nezabúdajte na smernicu NIS2 a kritickú infraštruktúru
V Európe (vrátane Slovenska a Česka) platí smernica NIS2, ktorá kladie prísne nároky na kybernetickú odolnosť a krízové riadenie v zdravotníctve, potravinárstve aj distribúcii liekov. Výpadky prevádzky a chýbajúce záložné mechanizmy môžu viesť nielen k zničeniu zásob, ale aj k vysokým pokutám.
Snímače LogHub stačí do priestoru len vložiť – bez vŕtania, káblov či zásahu do elektroniky zariadenia, takže neprídete o záruku výrobcu chladenia. Okrem chladničiek, mrazničiek a skladov krvi či liekov takto strážime aj prehrievanie IT serverovní či miestností s citlivou lekárskou technikou.
NEZÁVISLÝ MONITORING
Chcete mať istotu, že vaše zásoby ostanú v bezpečí aj pri výpadku IT systémov alebo kybernetickom útoku?
Ozvite sa nám – radi s vami prejdeme možnosti nezávislého monitoringu pre vašu prevádzku.
Chcem nezáväznú ponuku →alebo nás kontaktujteMONITORING LOGHUB
Teplotu máte pod kontrolou nonstop
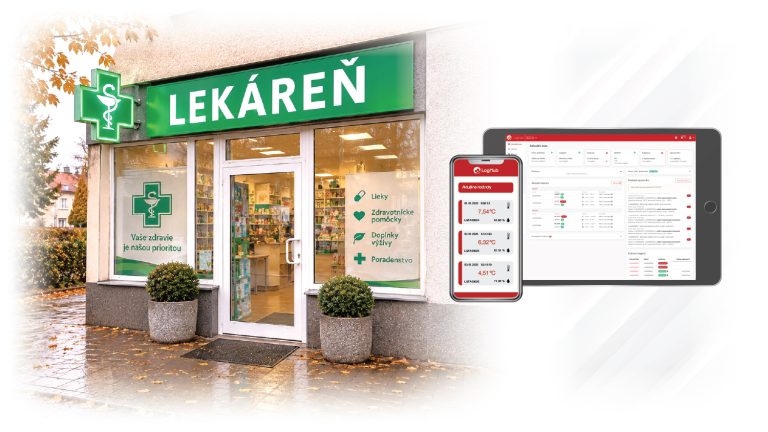
Bezdrôtové senzory merajú za vás 24/7 a pri prekročení hraníc vás okamžite upozornia.
● BLOG